Mô phỏng phishing là gì?
Mô phỏng phishing là một bài tập an ninh được kiểm soát, tái hiện những cuộc tấn công phishing giả thực mà không đưa nhân viên hay hệ thống doanh nghiệp vào rủi ro thật sự. Nhân viên sẽ nhận các tin nhắn phishing mô phỏng nhằm kiểm tra họ có nhận ra dấu hiệu đáng ngờ và phản ứng đúng hay không.
Mục tiêu không phải để bắt lỗi nhân viên. Những mô phỏng giúp doanh nghiệp hiểu cách con người phản ứng với các nỗ lực phishing thực tế và xác định hành vi có thể làm tăng rủi ro bảo mật.
- Mô phỏng phishing tái hiện các cuộc tấn công thực tế trong môi trường an toàn, được kiểm soát.
- Nhân viên được kiểm tra xem họ có nhận diện, tránh và báo cáo các tin nhắn đáng ngờ hay không.
- Mô phỏng đo lường hành vi, trong khi đào tạo hướng dẫn nhân viên những dấu hiệu cần chú ý và cách phản ứng.
- Kết quả có thể cho thấy khu vực cần tăng cường đào tạo nhận thức an ninh.
- Một mô phỏng tốt nên hỗ trợ việc học thay vì trừng phạt nhân viên khi sai sót.
- Thực hiện mô phỏng định kỳ giúp doanh nghiệp theo dõi liệu nhận thức có được cải thiện theo thời gian hay không.
Ví dụ về mô phỏng phishing là gì?
Một doanh nghiệp có thể gửi cho nhân viên một email yêu cầu đặt lại mật khẩu Microsoft 365 giả hoặc hóa đơn bất ngờ chứa liên kết kiểm tra.
Nếu nhân viên nhấp liên kết, nhập thông tin vào trang mô phỏng, hoặc báo cáo tin nhắn, hệ thống sẽ ghi lại phản ứng đó. Một mô phỏng được thiết kế đúng ghi nhận hành động của nhân viên mà không đánh cắp thông tin đăng nhập thực sự hay đưa nhân viên và hệ thống vào mối đe dọa mạng thật sự.
Mô phỏng phishing và đào tạo phishing khác nhau thế nào?
Đào tạo phishing (nhằm nâng cao nhận thức an ninh) dạy nhân viên cách nhận diện và phản ứng; mô phỏng phishing kiểm tra mức độ áp dụng kiến thức đó trong tình huống thực tế, có kiểm soát.
Đào tạo cung cấp kiến thức và kỹ năng để nhận diện mối đe dọa. Mô phỏng đặt các kỹ năng đó vào thử nghiệm trong kịch bản thực tế, được giám sát.
Hai hoạt động này bổ trợ cho nhau. Mô phỏng là một phần của chương trình nhận thức an ninh rộng hơn và giúp chỉ ra nơi nhân viên cần hướng dẫn hoặc thực hành thêm.
Được kiểm định độc lập và trao giải bởi các phòng thí nghiệm hàng đầu trong ngành.
Tại sao mô phỏng phishing lại quan trọng với doanh nghiệp?
Phishing vẫn là thách thức do yếu tố con người, ngay cả khi doanh nghiệp triển khai các biện pháp kỹ thuật mạnh. Bộ lọc email, bảo vệ chống phần mềm độc hại và các lớp phòng vệ khác có thể chặn nhiều mối đe dọa, nhưng nhân viên vẫn có thể gặp những tin nhắn phishing tinh vi lọt vào hộp thư.
Mô phỏng phishing cung cấp cho doanh nghiệp cách an toàn để kiểm tra phản ứng của nhân viên trước khi một cuộc tấn công thật xảy ra. Chúng cho thấy hành vi của con người khi đối mặt với một tin nhắn giống thực tế.
Điều này có thể hé lộ những điểm yếu về hành vi mà đào tạo thông thường khó nhận ra, chẳng hạn nhân viên nhấp liên kết đáng ngờ hoặc không báo cáo tin nhắn. Mô phỏng hiệu quả cung cấp bức tranh rõ ràng hơn về cách nhân viên phản ứng trước mối đe dọa thực tế.
Mô phỏng phishing hoạt động thế nào?
Một mô phỏng phishing thường theo quy trình đơn giản: lập kế hoạch → mô phỏng → giám sát → phân tích → cải thiện.
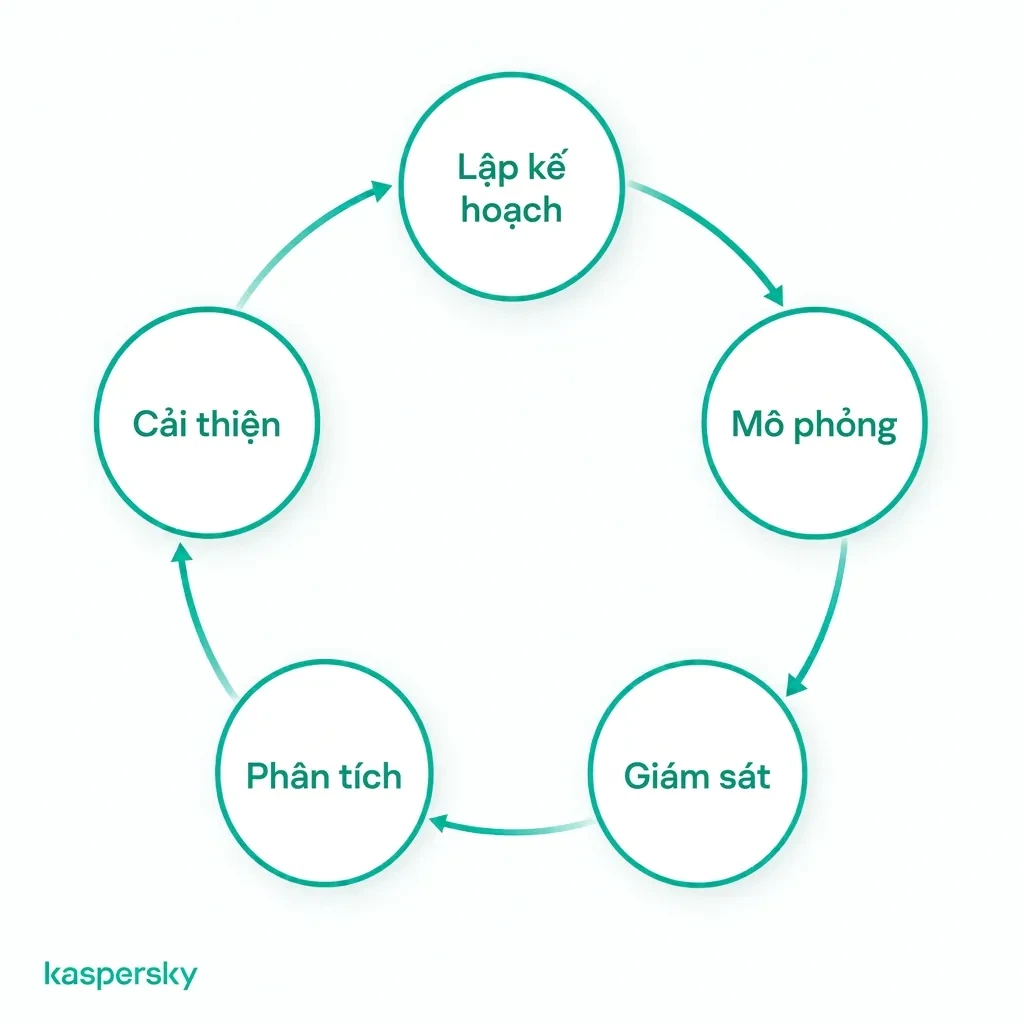
Doanh nghiệp xác định mục tiêu của bài tập và tạo kịch bản phishing thuyết phục. Tin nhắn mô phỏng sau đó được gửi đi trong phạm vi kiểm soát mà không đưa hệ thống vào nguy cơ phần mềm độc hại hay mất cắp thông tin đăng nhập.
Mô phỏng ghi lại các hành động của nhân viên như:
- Nhấp vào liên kết.
- Nhập thông tin vào trang mô phỏng.
- Mở tệp đính kèm.
- Báo cáo tin nhắn là đáng ngờ.
Sau đó, kết quả được phân tích để đánh giá phản ứng của nhân viên và xác định hành vi hoặc khu vực cần cải thiện.
Điều gì xảy ra khi nhân viên không vượt qua mô phỏng phishing?
Không vượt qua mô phỏng phishing nên dẫn đến phản hồi mang tính xây dựng. Đây không phải là việc trừng phạt.
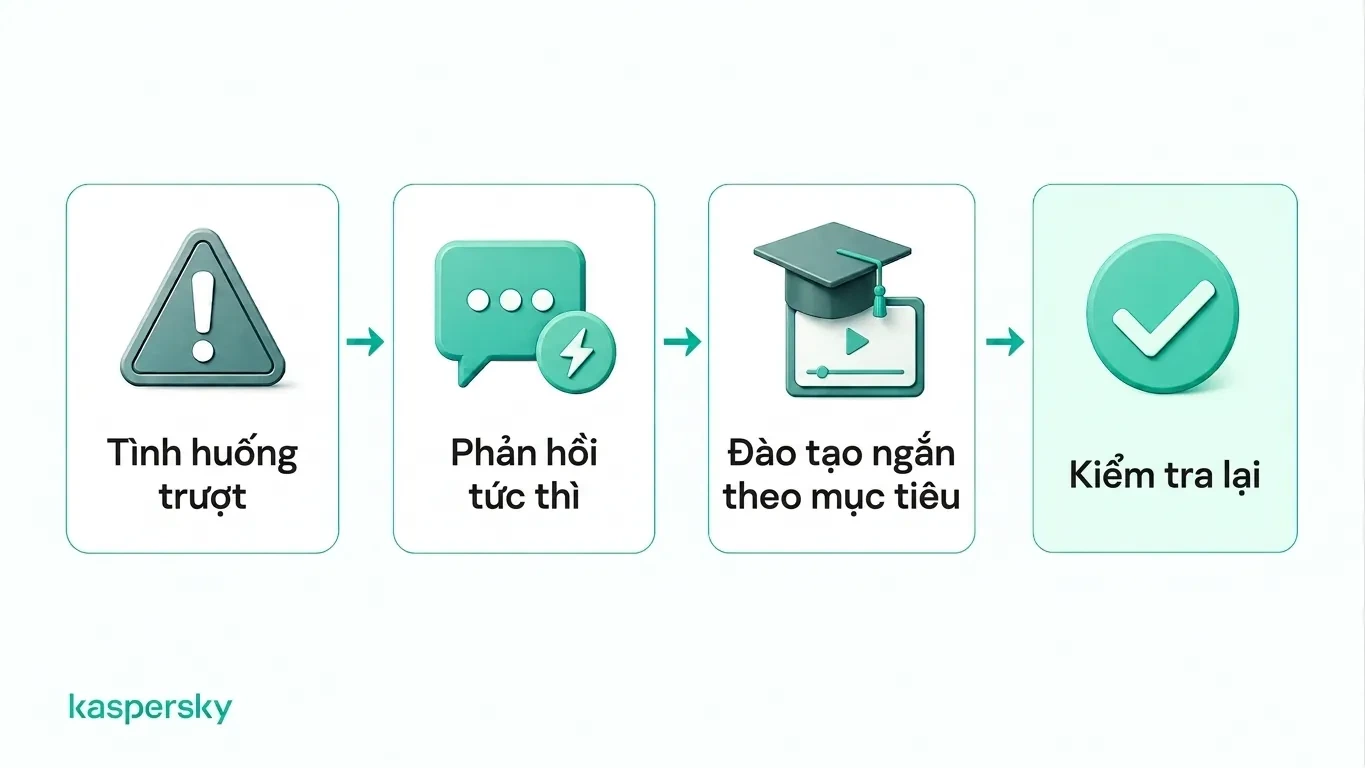
Nhân viên nên được chỉ ra các dấu hiệu cảnh báo họ đã bỏ sót khi tình huống vẫn còn mới, ví dụ địa chỉ người gửi bất thường, ngôn từ khẩn cấp, hoặc trang đăng nhập khả nghi. Sau đó, đào tạo mục tiêu có thể củng cố phản ứng đúng.
Doanh nghiệp cũng có thể kiểm tra lại nhân viên sau một thời gian để xem liệu hành vi có cải thiện hay không. Mục tiêu là xây dựng thói quen và tự tin tốt hơn, không phải là làm xấu mặt hay gán nhãn nhân viên là rủi ro bảo mật.
Những loại mô phỏng phishing nào doanh nghiệp có thể sử dụng?
Doanh nghiệp có thể dùng nhiều loại mô phỏng để kiểm tra phản ứng qua các kênh khác nhau. Đa dạng hóa định dạng quan trọng vì mục tiêu là dạy người dùng nhận ra các dấu hiệu cảnh báo nền tảng, chứ không phải chỉ ghi nhớ một mẫu email thử nghiệm duy nhất.
AI có thể làm cho các kịch bản spear phishing và mạo danh thuyết phục hơn bằng cách sinh tin nhắn cá nhân hóa tự nhiên và danh tính giả hiện lên chân thực. Những kịch bản này kiểm tra liệu nhân viên có xác minh yêu cầu bất thường thay vì chỉ dựa vào vẻ ngoài hay không.
|
Loại mô phỏng |
Ví dụ |
Hành vi được kiểm tra |
|
Phishing qua email |
Yêu cầu đặt lại mật khẩu Microsoft 365 giả, tài liệu chia sẻ giả hoặc hóa đơn giả |
Nhân viên có kiểm tra liên kết, chi tiết người gửi và các yêu cầu bất ngờ trước khi nhấp hay không |
|
Spear phishing / BEC |
Tin nhắn cá nhân hóa có vẻ đến từ lãnh đạo, nhà cung cấp hoặc đồng nghiệp yêu cầu thanh toán hoặc thông tin nhạy cảm |
Nhân viên có xác minh các yêu cầu bất thường và tuân theo quy trình phê duyệt hay không |
|
Cập nhật giao hàng giả hoặc thông báo tài khoản giả được gửi qua SMS |
Nhân viên có tránh các liên kết di động đáng ngờ và xác minh các tin nhắn bất ngờ hay không |
|
|
Cuộc gọi giả hỏi thông tin đăng nhập, phê duyệt thanh toán hoặc thông tin tài khoản |
Nhân viên có thách thức người gọi bất ngờ và không chia sẻ thông tin nhạy cảm hay không |
|
|
QR code trên một hóa đơn, áp phích hoặc email giả dẫn tới trang đăng nhập mô phỏng |
Nhân viên có đối xử với mã QR giống như các liên kết thông thường, tức là cẩn trọng hay không |
Làm sao doanh nghiệp chạy mô phỏng phishing hiệu quả?
Mô phỏng phishing hiệu quả nên phản ánh các tin nhắn và rủi ro mà nhân viên có thể gặp trong công việc hàng ngày. Nhóm tài chính có thể cần kịch bản hóa đơn hoặc thanh toán thực tế; nhân viên khác có thể thường xuyên gặp yêu cầu đặt lại mật khẩu hoặc thông báo giao hàng giả.
Mỗi mô phỏng cần có mục tiêu rõ ràng: cải thiện khả năng nhận diện phishing, tăng tỷ lệ báo cáo, hoặc kiểm tra phản ứng trước một kỹ thuật tấn công cụ thể. Các kịch bản cũng nên thay đổi theo thời gian để nhân viên học các dấu hiệu có thể chuyển giao thay vì chỉ nhận diện mẫu thử quen thuộc.
Doanh nghiệp có thể dần đưa vào các mô phỏng khó hơn hoặc mang tính cá nhân hóa hơn, đồng thời giữ tính thuyết phục và phù hợp với công việc hàng ngày.
Bao lâu nên tiến hành mô phỏng phishing?
Không có lịch trình duy nhất phù hợp cho mọi doanh nghiệp. Tần suất nên phụ thuộc vào nhu cầu tổ chức và mức trưởng thành của chương trình nhận thức an ninh.
Thực hiện mô phỏng định kỳ thường hữu ích hơn một bài kiểm tra hàng năm đơn lẻ vì nó cho phép doanh nghiệp củng cố thói quen tốt và đo lường tiến triển theo thời gian. Nhóm có kết quả yếu hơn có thể hưởng lợi từ các bài kiểm tra mục tiêu hơn và đào tạo theo dõi.
Doanh nghiệp đo lường thành công mô phỏng phishing như thế nào?
Kết quả mô phỏng phishing nên được đo theo nhiều chiến dịch chứ không chỉ dựa trên một bài test duy nhất.
Các chỉ số hữu ích bao gồm:
- Tỷ lệ nhấp: bao nhiêu nhân viên đã nhấp vào liên kết phishing mô phỏng.
- Tỷ lệ nhập thông tin: bao nhiêu người đã nhập thông tin vào trang phishing mô phỏng.
- Tỷ lệ báo cáo: bao nhiêu người đã báo cáo chính xác tin nhắn.
- Thời gian để báo cáo: tốc độ báo cáo các tin nhắn đáng ngờ.
- Tỷ lệ thất bại lặp lại: tần suất cùng một nhân viên mắc lỗi tương tự qua nhiều mô phỏng.
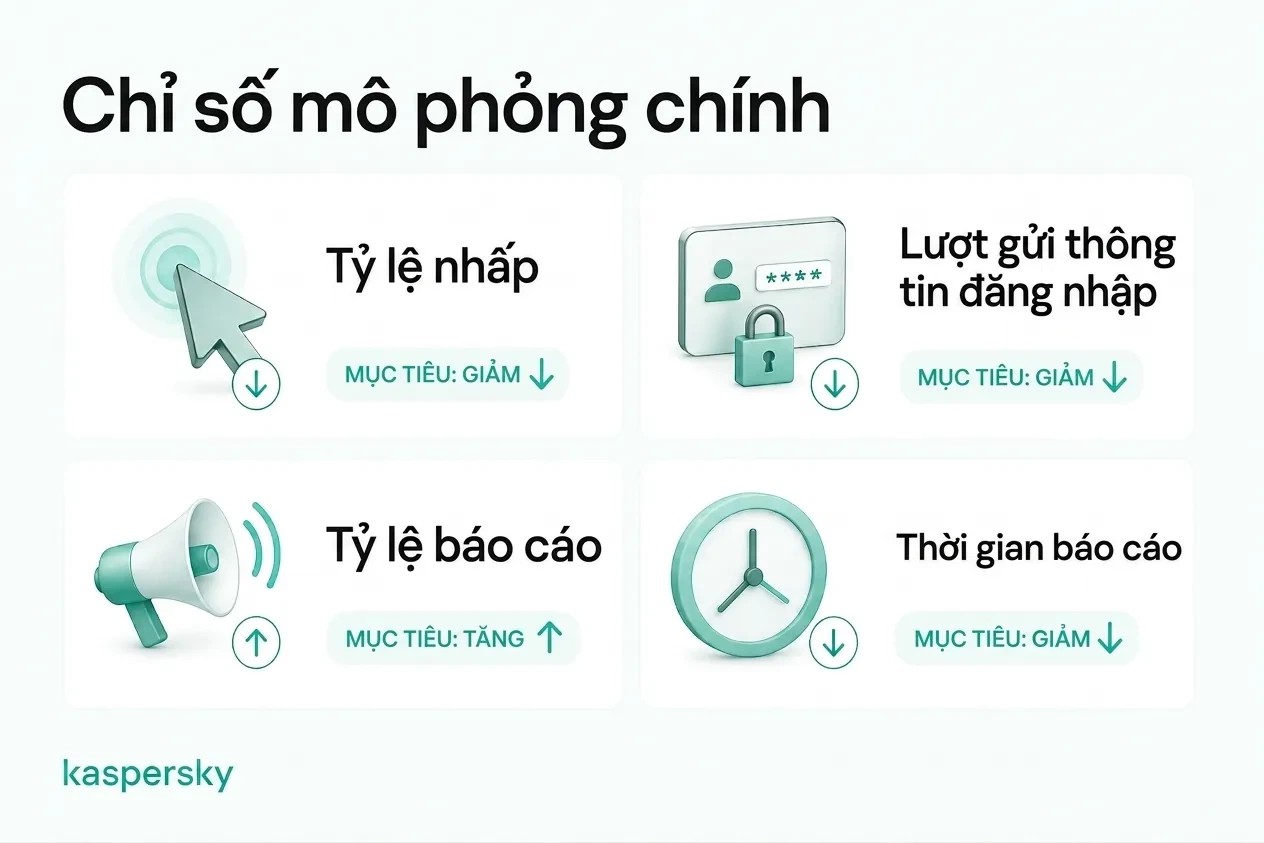
Tỷ lệ nhấp có thể hữu ích nhưng không nên là thước đo duy nhất. Tỷ lệ báo cáo tăng và ít lỗi lặp lại hơn thường mang lại bức tranh rõ ràng hơn về việc hành vi nhân viên thực sự có được cải thiện hay không.
Làm sao doanh nghiệp tích hợp mô phỏng phishing vào đào tạo nhận thức an ninh?
Mô phỏng phishing hiệu quả nhất khi là một phần của chương trình nhận thức an ninh liên tục. Doanh nghiệp có thể dùng chu trình đào tạo → mô phỏng → phản hồi → đo lường → đào tạo lại có mục tiêu để phát triển kỹ năng nhân viên liên tục.
Kết quả mô phỏng có thể tiết lộ những khoảng trống kiến thức cụ thể và giúp doanh nghiệp cung cấp đào tạo theo dõi phù hợp thay vì giao cùng một tài liệu cho mọi nhân viên. Khi chương trình mở rộng, tự động hóa có thể đơn giản hóa việc lập lịch chiến dịch, phân công đào tạo, nhắc nhở và theo dõi tiến độ.
Bài viết liên quan:
- Những mẹo phòng ngừa phishing hiệu quả là gì?
- Sự khác nhau chính giữa spear phishing và phishing là gì?
- Làm sao bạn tự bảo vệ khỏi các chiêu lừa đảo phishing do AI tạo ra?
- Whaling attack là gì và nó hoạt động thế nào?
Sản phẩm đề xuất:
- Kaspersky Small Office Security
- Các giải pháp Kaspersky Endpoint Security dành cho doanh nghiệp vừa và nhỏ
- Các giải pháp an ninh mạng Kaspersky dành cho doanh nghiệp
- Kaspersky Premium Antivirus - tải xuống bản dùng thử miễn phí trong 30 ngày
FAQs
Mô phỏng phishing có hợp pháp không?
Nói chung là có, nhưng doanh nghiệp cần đảm bảo mô phỏng tuân thủ các quy định về lao động, quyền riêng tư và bảo vệ dữ liệu áp dụng. Trong UK, việc giám sát nhân viên phải hợp pháp, công bằng và minh bạch, nên tổ chức cần cân nhắc cách thu thập và sử dụng dữ liệu mô phỏng.
Có nên thông báo cho nhân viên về mô phỏng phishing không?
Nhân viên nên biết giám sát an ninh và kiểm tra nhận thức là một phần của chương trình an ninh của tổ chức, nhưng không nhất thiết phải thông báo trước cho từng mô phỏng riêng lẻ. Cách làm này vừa giữ tính thực tế vừa vẫn hỗ trợ tính minh bạch.
Tỷ lệ nhấp tốt cho một mô phỏng phishing là bao nhiêu?
Không có một "tỷ lệ tốt" chung cho tất cả. Thước đo hữu ích hơn là xem liệu tỷ lệ nhấp và tỷ lệ nhập thông tin có giảm theo thời gian trong khi tỷ lệ báo cáo tăng lên hay không.
Doanh nghiệp nên tìm gì ở một công cụ mô phỏng phishing?
Hãy tìm các mẫu thực tế, ghi nhận dữ liệu an toàn, chỉ số báo cáo, đào tạo tự động, lập lịch chiến dịch, khả năng tùy chỉnh và theo dõi tiến độ dễ dàng. Một công cụ tốt nên hỗ trợ học liên tục thay vì chỉ là các bài kiểm tra một lần.