Tại sao doanh nghiệp nhỏ bị kẻ tấn công mạng nhắm tới?
Doanh nghiệp nhỏ (small business) hấp dẫn kẻ tấn công mạng (hackers) vì họ xử lý dữ liệu có giá trị và giao dịch tài chính nhưng thường có ít nguồn lực để bảo vệ hệ thống. Tội phạm mạng có thể lợi dụng những lỗ hổng này để đánh cắp tiền, xâm nhập tài khoản hoặc dùng làm cửa ngõ tiếp cận các tổ chức lớn hơn.
Không phải mọi cuộc tấn công đều nhằm vào một công ty cụ thể. Nhiều vụ tấn công mạng được tự động hoá hoặc phát tán rộng rãi, với kẻ tấn công dùng công cụ để tìm hệ thống bị lộ và các điểm yếu bảo mật phổ biến. Một số khác nhắm thẳng vào doanh nghiệp, nhân viên, mối quan hệ với nhà cung cấp hoặc quy trình thanh toán.
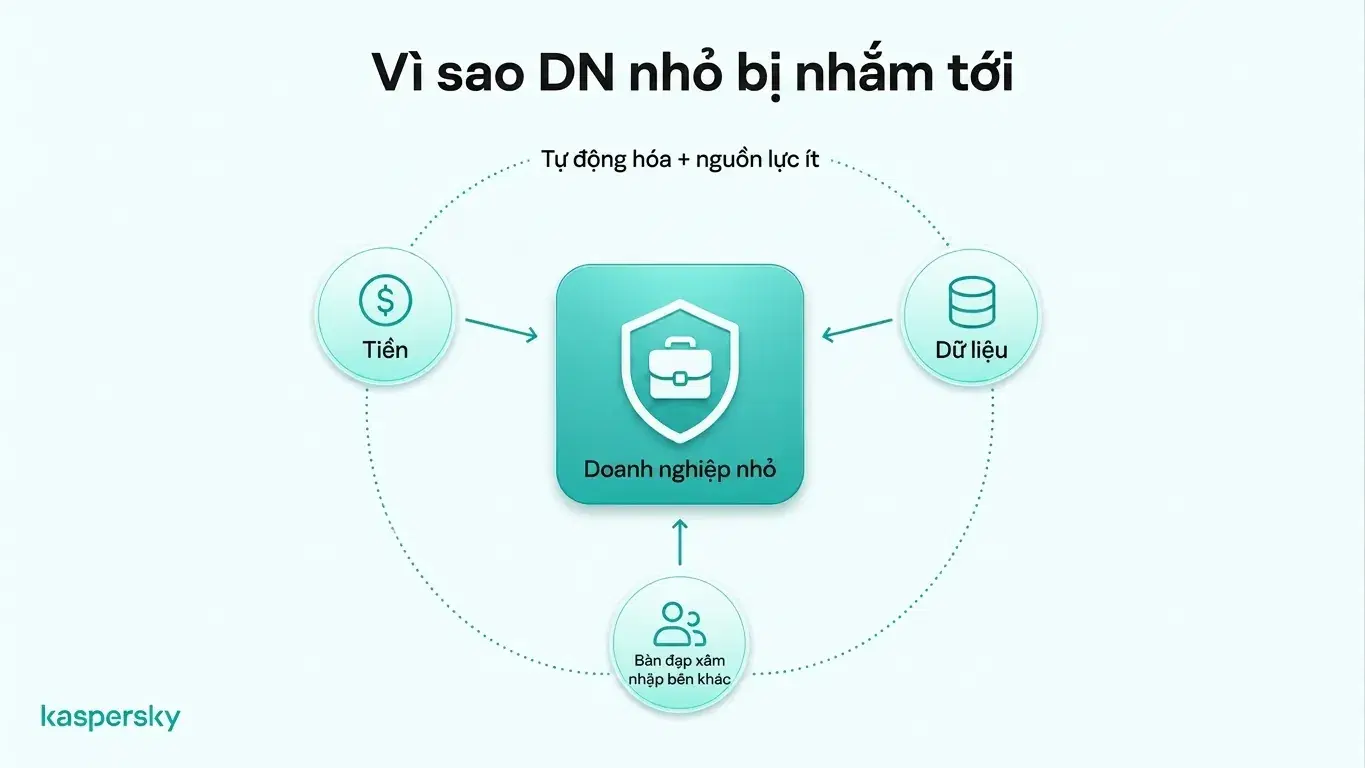
Tiền là động cơ rõ ràng. Kẻ tấn công có thể tìm cách rút tiền từ tài khoản doanh nghiệp hoặc thực hiện các hành vi gian lận tài chính khác. Thanh toán tiền chuộc cũng là một con đường trực tiếp để kẻ tấn công thu lợi.
Doanh nghiệp nhỏ có thể lưu giữ thông tin có giá trị, bao gồm dữ liệu khách hàng, hồ sơ nhân viên, thông tin đăng nhập và dữ liệu thương mại nhạy cảm. Mối quan hệ với các tổ chức lớn hơn cũng làm tăng rủi ro: kẻ tấn công có thể dùng nhà cung cấp hay đối tác bị xâm nhập làm cầu nối để tiếp cận mục tiêu khác.
Một yếu tố khác là nguồn lực. Các công ty nhỏ hơn có thể có ít hỗ trợ IT và thường ít quy trình an ninh mạng chính thức. Điều đó không có nghĩa là doanh nghiệp nhỏ tự động kém an toàn, nhưng nó khiến các điểm yếu phổ biến khó phát hiện và khắc phục nhanh chóng hơn.
Những điều cần biết:
- Doanh nghiệp nhỏ có thể bị nhắm mục tiêu trực tiếp, nhưng nhiều vụ tấn công mang tính cơ hội hoặc tự động hơn là nhằm vào một công ty cụ thể.
- Kẻ tấn công mạng có thể bị thúc đẩy bởi các khoản thanh toán gian lận, tiền chuộc, truy cập tài khoản doanh nghiệp hoặc dữ liệu khách hàng và doanh nghiệp có giá trị.
- Email doanh nghiệp, thông tin đăng nhập của nhân viên, hồ sơ khách hàng và mối quan hệ với nhà cung cấp đều là lý do khiến một công ty nhỏ đáng để tấn công.
- Kết nối với tổ chức lớn hơn cũng tạo rủi ro an ninh chuỗi cung ứng (supply-chain), biến doanh nghiệp nhỏ thành bước đệm hữu ích để tấn công mục tiêu khác.
- Nguồn lực IT hạn chế và ít quy trình bảo mật chuyên trách có thể làm tăng mức độ phơi nhiễm nếu các điểm yếu phổ biến không được khắc phục.
- Các biện pháp cơ bản như sử dụng xác thực đa yếu tố (MFA), mật khẩu riêng cho từng dịch vụ, cập nhật bảo mật, bảo mật thiết bị đầu cuối (endpoint protection), nâng cao nhận thức nhân viên và sao lưu đã được kiểm tra có thể giảm nhiều rủi ro phổ biến nhất.
Kẻ tấn công mạng tấn công doanh nghiệp nhỏ bằng cách nào?
Kẻ tấn công mạng thường nhắm vào doanh nghiệp nhỏ qua lừa đảo qua mạng (phishing), kỹ thuật xã hội, đánh cắp thông tin đăng nhập, mã độc, mã độc tống tiền (ransomware) và phần mềm chưa được vá. Các phương pháp này có thể giúp kẻ tấn công tiếp cận tài khoản doanh nghiệp, thông tin nhạy cảm hoặc hệ thống quan trọng mà không cần kỹ thuật quá tinh vi.
Lừa đảo qua mạng và tấn công giả mạo email doanh nghiệp
Email lừa đảo, trang đăng nhập giả, mạo danh và các dạng kỹ thuật xã hội khác thường được dùng để đánh cắp thông tin đăng nhập hoặc lừa buộc thanh toán.
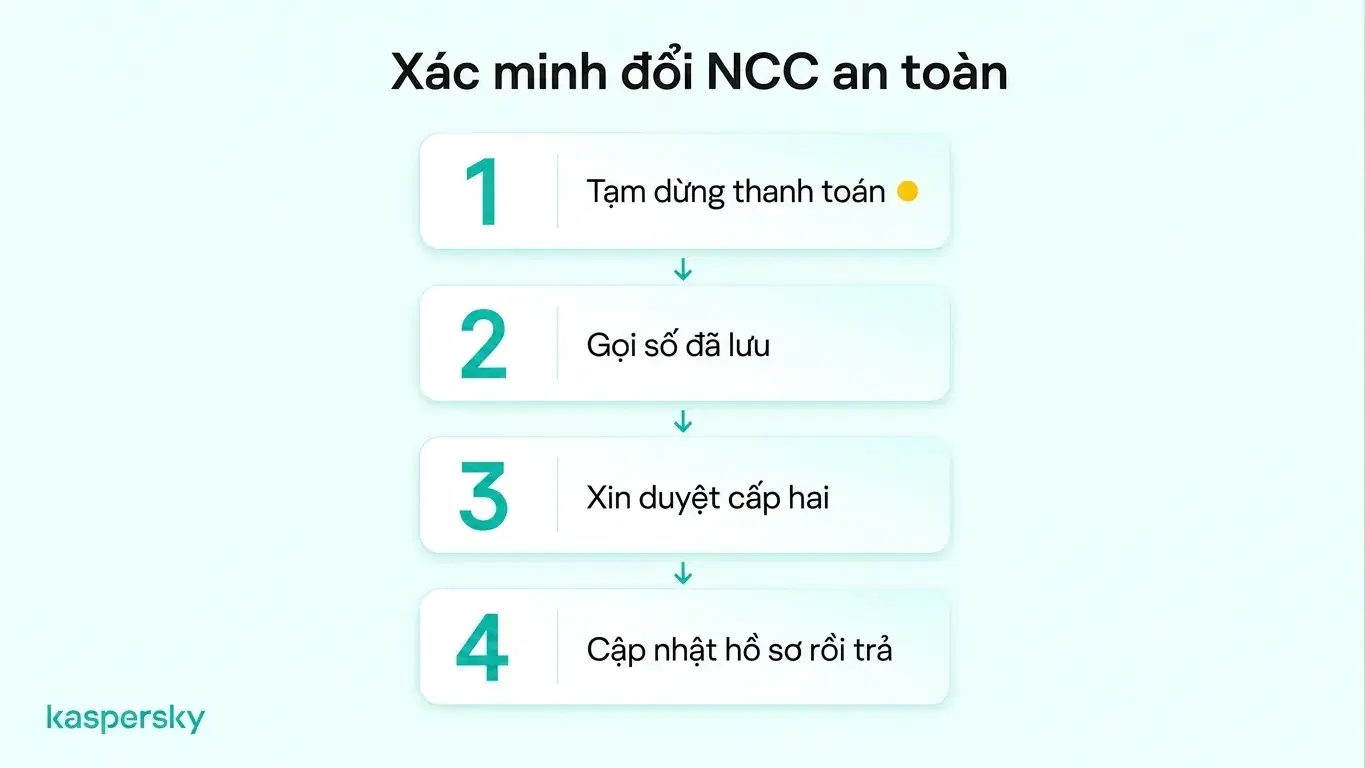
Một ví dụ điển hình là hóa đơn giả mạo nhà cung cấp. Kẻ tấn công có thể mạo danh nhà cung cấp quen thuộc và gửi hóa đơn nhìn có vẻ hợp lệ nhưng thay đổi thông tin tài khoản ngân hàng. Nếu không xác minh độc lập, doanh nghiệp có thể chuyển tiền trực tiếp cho kẻ lừa đảo.
Mã độc và mã độc tống tiền
Mã độc có thể đánh cắp thông tin, giám sát hoạt động hoặc cấp quyền truy cập trái phép cho kẻ tấn công trên thiết bị. Mã độc tống tiền có thể mã hoá file doanh nghiệp và làm gián đoạn hoạt động. Một số cuộc tấn công mã độc tống tiền (ransomware) còn kèm theo hành vi đánh cắp dữ liệu và đe doạ công khai nếu không chịu trả tiền chuộc.
Thông tin đăng nhập bị xâm phạm
Mật khẩu yếu hoặc đã bị lộ có thể cho kẻ tấn công truy cập email doanh nghiệp và nhiều loại tài khoản khác. Một khi đã vào bên trong, họ có thể đọc thư, mạo danh nhân viên hoặc dùng tài khoản đáng tin để nhắm tới khách hàng và nhà cung cấp.
Lỗ hổng phần mềm
Ứng dụng không được vá và công cụ truy cập từ xa (remote-access) không an toàn có thể tạo ra điểm vào cho hệ thống doanh nghiệp. Giữ phần mềm được nhà sản xuất hỗ trợ và cập nhật sẽ giúp đóng các lỗ hổng đã biết trước khi kẻ tấn công kịp lợi dụng chúng.
Hậu quả khi một doanh nghiệp nhỏ bị tấn công là gì?
Một cuộc tấn công mạng thành công có thể khiến doanh nghiệp nhỏ mất tiền, gián đoạn hoạt động hàng ngày, làm lộ thông tin nhạy cảm và làm tổn hại niềm tin của khách hàng. Tác động đặc biệt nặng nề với những công ty có dự trữ tài chính và nguồn lực hạn chế để phục hồi nhanh.
Tổn thất tài chính thường là hệ quả đầu tiên. Chi phí có thể phát sinh từ các khoản thanh toán gian lận, công tác khắc phục, mất doanh thu, thay thế hệ thống hoặc yêu cầu tống tiền. Những chi phí này khó có thể chịu đựng với nhiều doanh nghiệp nhỏ.
Gián đoạn hoạt động đặc biệt gây khó khăn cho doanh nghiệp nhỏ. Nếu tài khoản thiết yếu, file, hệ thống thanh toán hoặc dịch vụ đám mây bị vô hiệu hoá, hoạt động thường nhật có thể dừng lại. Không có hỗ trợ IT chuyên trách, việc khôi phục truy cập và quay lại hoạt động bình thường có thể mất nhiều thời gian hơn.
Tấn công mạng cũng có thể dẫn tới rò rỉ dữ liệu khiến thông tin khách hàng, nhân viên hoặc dữ liệu mật bị lộ. Tuỳ theo loại dữ liệu và quy định áp dụng, doanh nghiệp có thể phải điều tra sự cố, thông báo cho các bên bị ảnh hưởng hoặc báo cáo với cơ quan chức năng có thẩm quyền.
Khách hàng và đối tác có thể mất niềm tin nếu thông tin nhạy cảm bị lộ hoặc dịch vụ bị gián đoạn. Điều này đặc biệt tổn hại cho doanh nghiệp nhỏ phụ thuộc vào khách hàng quay lại và mối quan hệ lâu dài.
Doanh nghiệp nhỏ có thể tự bảo vệ trước kẻ tấn công mạng bằng cách nào?
Doanh nghiệp nhỏ có thể giảm rủi ro tấn công mạng bằng cách bảo mật tài khoản với mật khẩu mạnh và xác thực đa yếu tố (MFA), cập nhật thiết bị kịp thời, sử dụng bảo mật thiết bị đầu cuối (endpoint protection) và đào tạo nhân viên nhận biết kỹ thuật xã hội. Sao lưu dữ liệu định kỳ và quy trình báo cáo sự cố rõ ràng cũng là phần quan trọng của phòng ngừa.
Bảo mật tài khoản doanh nghiệp. Dùng mật khẩu mạnh và không dùng lại mật khẩu cho các tài khoản doanh nghiệp; lưu trữ mật khẩu trong một trình quản lý mật khẩu uy tín thay vì ghi chép hoặc tái sử dụng thông tin đăng nhập.
Nên bật xác thực đa yếu tố (MFA) cho các tài khoản quan trọng như email, nền tảng đám mây, dịch vụ tài chính và tài khoản quản trị. Nhân viên chỉ nên có quyền truy cập vào hệ thống và dữ liệu cần thiết cho công việc của họ.
Bảo vệ thiết bị và phần mềm. Máy tính xách tay, điện thoại và các thiết bị khác của doanh nghiệp cần được cập nhật bảo mật kịp thời. Giải pháp bảo mật thiết bị đầu cuối (endpoint protection) đáng tin cậy cũng giúp phát hiện và chặn mã độc, mã độc tống tiền, trang web độc hại và các mối đe doạ khác. Phần mềm cũ hoặc không còn được hỗ trợ nên được thay thế khi nó tạo ra lối vào cho các hệ thống quan trọng của công ty.
Được thử nghiệm độc lập và trao giải bởi các phòng thí nghiệm hàng đầu trong ngành.



Nhân viên cần biết cách nhận diện lừa đảo qua mạng và các yêu cầu thanh toán bất thường. Doanh nghiệp nên thiết lập quy trình xác minh đơn giản để nhân viên không phải mặc định tin tưởng email hoặc tin nhắn là thật.
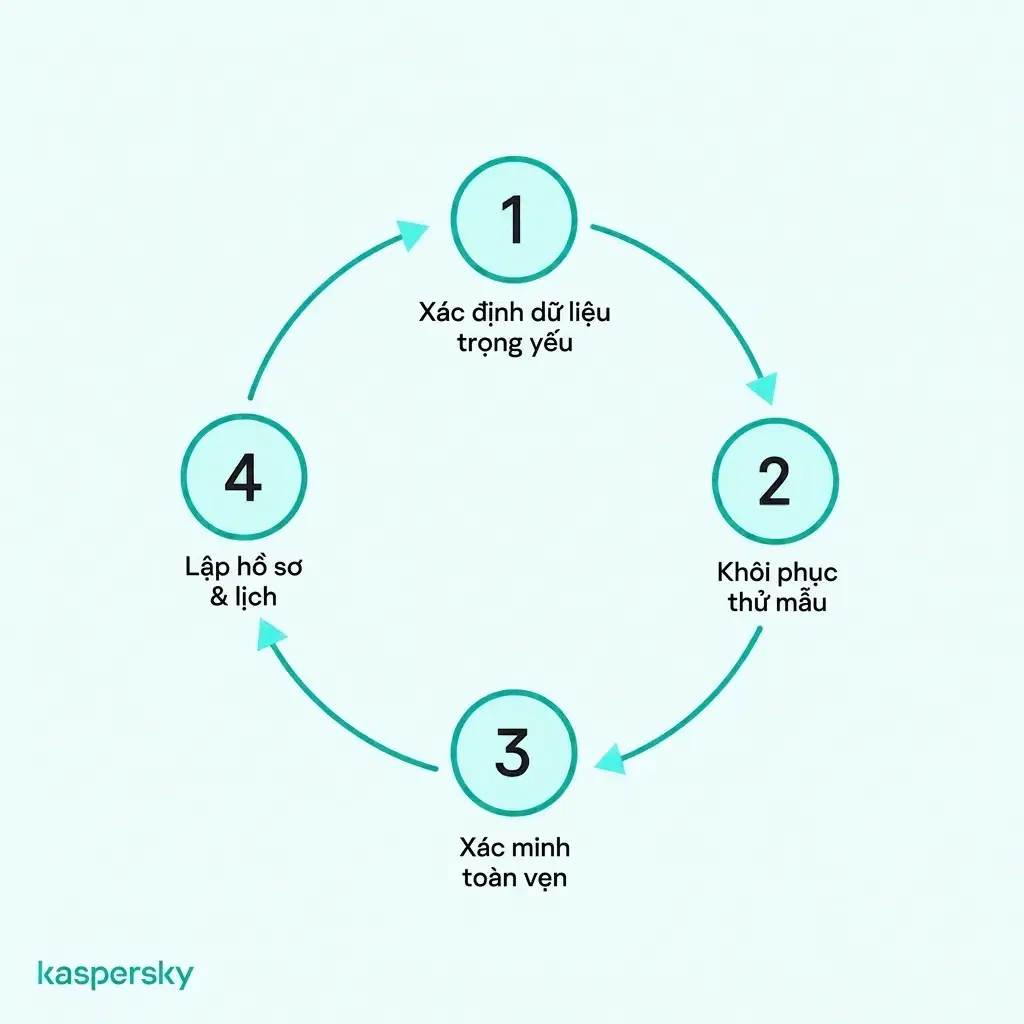
Chuẩn bị cho sự cố bảo mật có thể xảy ra. Giữ các bản sao lưu an toàn của dữ liệu quan trọng và kiểm tra chúng định kỳ để đảm bảo dữ liệu thực sự có thể khôi phục. Nhân viên cũng nên biết liên hệ ai khi nhận được tin nhắn đáng ngờ, mất thiết bị hoặc nghi ngờ tài khoản bị xâm phạm.
Bài viết liên quan:
- Các trang web lừa đảo là gì và cách tránh trang web lừa đảo?
- Mã độc cần điều kiện gì để hoạt động?
- Cách phòng ngừa mất cắp dữ liệu
- Tại sao an ninh mạng cho doanh nghiệp nhỏ quan trọng cho khả năng bảo vệ của bạn?
Sản phẩm đề xuất:
- Kaspersky Premium
- Tải bản dùng thử 30 ngày miễn phí của gói cao cấp của chúng tôi
- Kaspersky Mobile Security
FAQs
Kẻ tấn công mạng có thể tấn công doanh nghiệp nhỏ không có website không?
Có. Website chỉ là một trong những điểm vào có thể có. Kẻ tấn công có thể nhắm vào email doanh nghiệp, tài khoản đám mây, thiết bị nhân viên, dịch vụ truy cập từ xa (remote-access), mật khẩu và nhà cung cấp ngay cả khi công ty không có website công khai.
Làm sao doanh nghiệp nhỏ biết nếu kẻ tấn công đã xâm nhập hệ thống?
Dấu hiệu cảnh báo có thể bao gồm thông báo đăng nhập lạ, thay đổi mật khẩu bất thường, quy tắc chuyển tiếp mới trong email, các khoản thanh toán bất thường, phần mềm lạ hoặc thiết bị hoạt động khác thường. Phần mềm bảo mật và nhật ký hoạt động tài khoản cũng giúp phát hiện truy cập đáng ngờ.
Ai chịu trách nhiệm về an ninh đám mây?
An ninh đám mây thường là trách nhiệm chia sẻ giữa nhà cung cấp và doanh nghiệp sử dụng dịch vụ. Nhà cung cấp thường bảo vệ hạ tầng đám mây nền tảng, trong khi khách hàng chịu trách nhiệm về bảo mật tài khoản, quyền truy cập, cấu hình và dữ liệu họ lưu trữ. Phân chia cụ thể phụ thuộc vào loại dịch vụ đám mây đang sử dụng.
Ngành nào thường bị tấn công nhiều nhất?
Theo Báo cáo Điều tra Rò rỉ Dữ liệu của Verizon 2026, các ngành như sản xuất, dịch vụ chuyên nghiệp, hành chính công, chăm sóc sức khoẻ và tài chính ghi nhận một số lượng lớn các vụ rò rỉ dữ liệu xác nhận. Tuy nhiên, doanh nghiệp ở mọi ngành nghề và quy mô đều đối mặt với rủi ro tấn công mạng.