Việc nhân viên dùng laptop cá nhân để làm việc có an toàn không?
Nhân viên có thể làm việc an toàn từ laptop cá nhân, nhưng chỉ khi các thiết bị đó đáp ứng yêu cầu bảo mật phù hợp và quyền truy cập vào hệ thống công ty được kiểm soát đúng cách.
Cách tiếp cận này thường được gọi là BYOD (Bring Your Own Device — sử dụng thiết bị cá nhân của nhân viên để làm việc). Nó cho phép nhân viên dùng laptop riêng để làm việc thay vì phải dùng thiết bị do công ty cung cấp. BYOD có thể giúp làm việc từ xa tiết kiệm chi phí và linh hoạt hơn, đặc biệt với doanh nghiệp nhỏ có nguồn lực IT hạn chế. Tuy nhiên, nhân viên vẫn cần tuân thủ các yêu cầu bảo mật rõ ràng khi làm việc tại nhà.
Sự khác biệt chính là mức độ kiểm soát. Doanh nghiệp thường kiểm soát được nhiều khía cạnh của phần cứng do công ty cung cấp, bao gồm cài phần mềm bảo mật, thực thi bản cập nhật, quản lý quyền truy cập và áp dụng cùng cấu hình bảo mật cho mọi thiết bị. BYOD có nghĩa là một phần trách nhiệm được chia sẻ với nhân viên. Doanh nghiệp cần có tiêu chuẩn tối thiểu rõ ràng trước khi cho phép truy cập email, file, dịch vụ đám mây hoặc các hệ thống khác của công ty.
BYOD có thể là lựa chọn thực tế khi laptop cá nhân được cập nhật thường xuyên, có bảo vệ chống mã độc, xác thực mạnh và sử dụng theo yêu cầu bảo mật của công ty. Nó có thể không phù hợp khi nhân viên xử lý thông tin cực kỳ nhạy cảm hoặc khi thiết bị cá nhân không thể đáp ứng tiêu chuẩn bảo mật doanh nghiệp đặt ra.
- BYOD cho phép nhân viên làm việc trên laptop cá nhân, với điều kiện thiết bị đáp ứng tiêu chuẩn bảo mật của công ty.
- Giữ laptop cá nhân luôn được cập nhật, dùng giải pháp bảo mật thiết bị đầu cuối tin cậy, bật mã hóa ổ đĩa và khóa màn hình tự động.
- Thách thức lớn nhất của BYOD là doanh nghiệp có ít khả năng giám sát và kiểm soát thiết bị cá nhân so với laptop do công ty quản lý.
- Xác thực đa yếu tố, mật khẩu riêng cho từng tài khoản, mã hóa và kiểm soát truy cập có thể giảm tác động khi thiết bị bị mất hoặc tài khoản bị xâm phạm.
- Thông tin công việc nên lưu trong tài khoản và dịch vụ được công ty phê duyệt thay vì dịch vụ cá nhân.
- BYOD có thể không phù hợp khi xử lý dữ liệu rất nhạy cảm hoặc khi thiết bị cá nhân không đạt tiêu chuẩn bảo mật của công ty.
Những rủi ro an ninh mạng lớn nhất của BYOD là gì?
Rủi ro chính của BYOD không chỉ nằm ở việc laptop thuộc sở hữu cá nhân. Vấn đề là doanh nghiệp thường ít biết cách thiết bị cá nhân được cấu hình và sử dụng như thế nào.
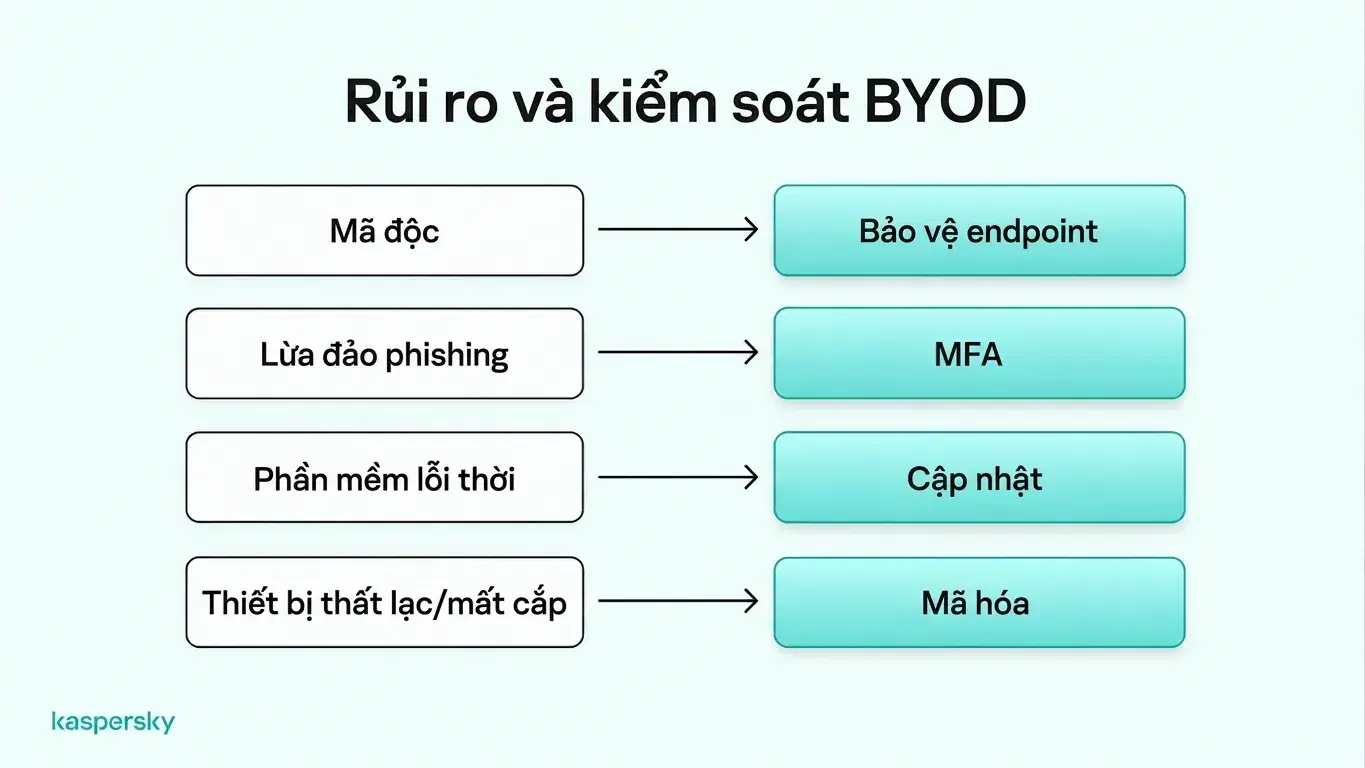
Mã độc và ransomware có thể xâm nhập laptop, cho kẻ tấn công truy cập file hoặc tài khoản công ty. Phishing có thể khiến nhân viên tiết lộ thông tin đăng nhập hoặc cài phần mềm độc hại, trong khi hệ điều hành, trình duyệt và ứng dụng lỗi thời thường chứa lỗ hổng đã được vá ở các phiên bản mới hơn. Khác với thiết bị do công ty quản lý, laptop cá nhân thường phụ thuộc vào nhân viên để cài bản cập nhật và duy trì bảo vệ an ninh một cách nhất quán.
Laptop dùng chung với người thân là rủi ro khác. Nếu thành viên gia đình hoặc người dùng khác có thể truy cập cùng thiết bị, họ có thể vô tình cài phần mềm không an toàn hoặc làm lộ thông tin công ty. Kết nối mạng không bảo mật cũng tăng nguy cơ, nhất là khi truy cập từ xa không được bảo vệ đúng cách.
Thông tin công ty cũng trở nên khó kiểm soát khi nhân viên lưu dữ liệu vào tài khoản đám mây cá nhân, thư mục cục bộ hoặc ứng dụng không được phê duyệt. Điều này khiến doanh nghiệp khó quản lý quyền truy cập hoặc xác định nơi dữ liệu nhạy cảm được lưu — vấn đề càng phức tạp khi nhân viên nghỉ việc, vì doanh nghiệp có thể gặp khó khăn trong việc xoá file công ty trên thiết bị cá nhân.
Laptop bị mất hoặc bị trộm có thể làm lộ thông tin công ty. Nguy cơ tăng cao khi không bật mã hóa toàn bộ ổ đĩa, khóa màn hình và xác thực thiết bị mạnh.
Những rủi ro này khác nhau giữa các nhân viên, phụ thuộc vào thiết bị, phần mềm và thói quen bảo mật của họ. Thiết lập yêu cầu an ninh mạng thống nhất giúp doanh nghiệp nhỏ giảm thiểu sự khác biệt này và bảo vệ dữ liệu hiệu quả hơn.
Làm sao để nâng cao bảo mật BYOD cho nhân viên làm việc từ xa?
Bảo mật BYOD hiệu quả nhất khi kết hợp nhiều biện pháp cơ bản. Mỗi laptop cá nhân được phê duyệt nên đáp ứng tiêu chuẩn tối thiểu về bảo mật thiết bị, bao gồm cả bảo vệ tài khoản và cách xử lý dữ liệu công ty.
Nâng cao bảo mật không nhất thiết phải là hạ tầng phức tạp. Giữ thiết bị được cập nhật, dùng giải pháp bảo mật thiết bị đầu cuối đáng tin cậy, yêu cầu xác thực mạnh và đảm bảo dữ liệu công việc ở trong hệ thống doanh nghiệp được phê duyệt có thể giảm nhiều rủi ro phổ biến nhất.
Bảo vệ thiết bị khỏi mã độc và truy cập trái phép
Laptop cá nhân dùng cho công việc nên chạy hệ điều hành được hỗ trợ và giữ trình duyệt cùng công cụ bảo mật luôn cập nhật. Bản vá bảo mật quan trọng vì chúng khắc phục các lỗ hổng mà kẻ tấn công có thể lợi dụng.
Cần cài phần mềm bảo mật thiết bị đầu cuối đáng tin cậy để phát hiện và chặn mã độc, ransomware và các mối đe dọa khác. Điều này đặc biệt quan trọng với thiết bị BYOD vì nhân viên có thể dùng thiết bị cho mục đích cá nhân, duyệt web hoặc tải ứng dụng ngoài tầm kiểm soát của công ty.
Mã hóa toàn bộ ổ đĩa giúp bảo vệ dữ liệu nếu laptop bị mất hoặc bị trộm. Thiết bị cũng nên bật khóa màn hình tự động và xác thực an toàn, như mật khẩu mạnh hoặc PIN, kèm theo xác thực sinh trắc khi thiết bị hỗ trợ.
Bảo đảm truy cập từ xa an toàn tới hệ thống công ty
Email doanh nghiệp và các tài khoản quan trọng khác nên được bảo vệ bằng xác thực đa yếu tố (MFA). Biện pháp này bổ sung lớp kiểm tra ngoài mật khẩu và giúp ngăn chiếm quyền nếu thông tin đăng nhập bị lộ.
Nhân viên nên dùng mật khẩu mạnh, độc nhất cho tài khoản công việc và lưu trữ trong trình quản lý mật khẩu. Passkey có thể là lựa chọn đăng nhập an toàn khác khi hệ thống hỗ trợ.
Người làm việc từ xa cũng nên dùng Wi‑Fi an toàn và kết nối được mã hóa khi truy cập hệ thống công ty. Một VPN (Virtual Private Network) có thể được yêu cầu khi kết nối tới tài nguyên nội bộ của công ty hoặc khi doanh nghiệp cung cấp nó như một phần của cấu hình truy cập từ xa. Tuy nhiên, VPN chỉ là một lớp bảo vệ, không thay thế cho bảo mật thiết bị đầu cuối, MFA hay thực hành an toàn tài khoản.
Tách biệt dữ liệu công việc và cá nhân
Dữ liệu công việc nên được lưu trong tài khoản doanh nghiệp và dịch vụ lưu trữ do công ty quản lý. Ví dụ: nhân viên nên lưu tài liệu công ty vào tài khoản Microsoft 365 hoặc Google Workspace được phê duyệt thay vì ổ đám mây cá nhân. Điều này giúp doanh nghiệp kiểm soát truy cập vào file nhạy cảm.
Thành viên gia đình không nên truy cập thông tin công việc trên laptop dùng chung. Tạo tài khoản người dùng riêng giúp giảm nguy cơ truy cập nhầm. Hồ sơ trình duyệt riêng cũng giúp tách đăng nhập công việc và cá nhân rõ ràng hơn.
Những biện pháp này cải thiện tổ chức và giảm sự chồng chéo giữa hoạt động cá nhân và công việc, nhưng không tạo ra sự cô lập hoàn toàn. Nếu thiết bị bị xâm phạm, mã độc vẫn có thể ảnh hưởng tới nhiều tài khoản hoặc hồ sơ khác nhau.
Doanh nghiệp nhỏ quản lý bảo mật BYOD như thế nào?
Doanh nghiệp nhỏ có thể quản lý BYOD hiệu quả hơn bằng cách đặt ra quy tắc rõ ràng trước khi nhân viên kết nối laptop cá nhân vào hệ thống công ty.
Chính sách BYOD nên nêu rõ thiết bị nào được cho phép, tiêu chuẩn bảo mật tối thiểu phải đạt, các ứng dụng và dịch vụ nhân viên phải dùng, và trách nhiệm của nhân viên. Chính sách cũng cần đề cập việc sử dụng chấp nhận được, nơi lưu trữ thông tin công ty và quy trình khi thiết bị bị mất, bị xâm phạm hoặc không còn dùng cho công việc nữa.
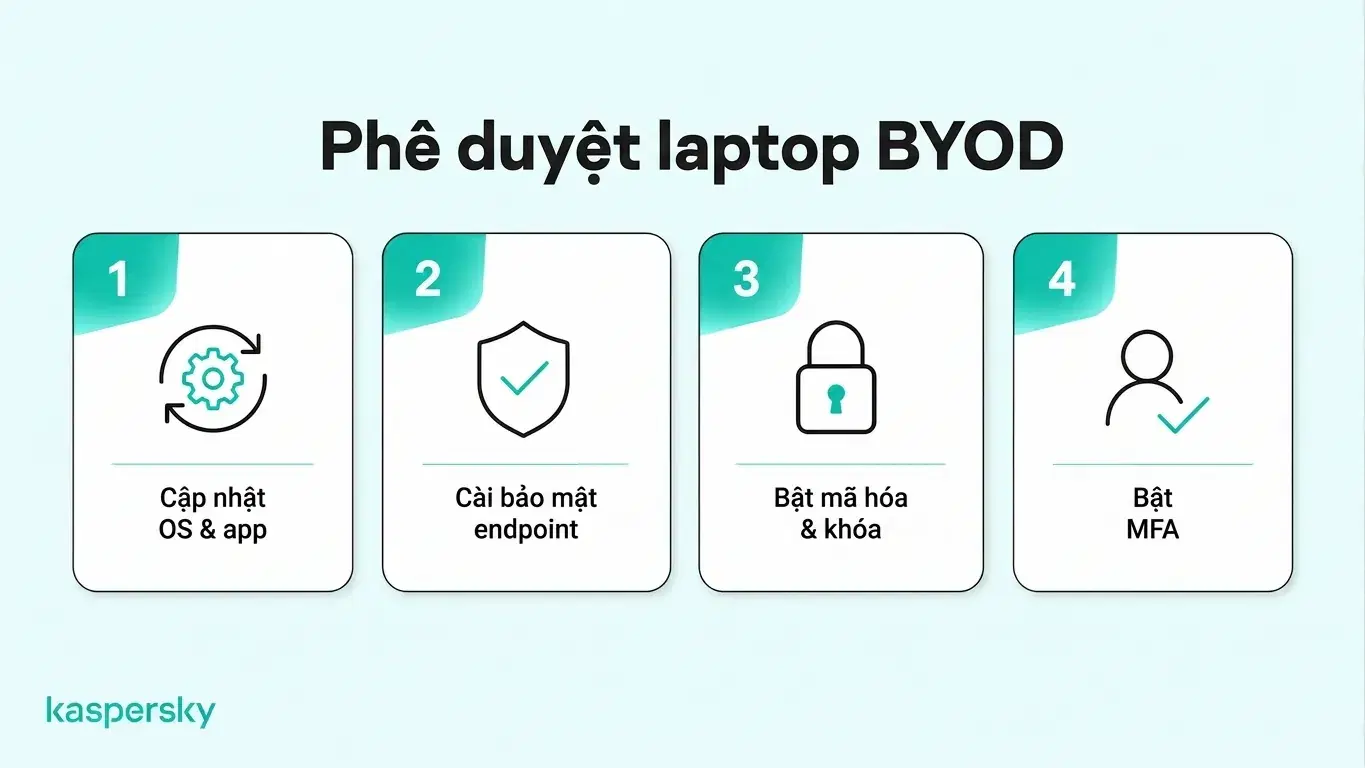
Trước khi cấp quyền truy cập, doanh nghiệp nhỏ nên xác minh laptop cá nhân đáp ứng các yêu cầu tối thiểu. Ví dụ: nhân viên có thể hoàn thành danh sách kiểm tra phê duyệt thiết bị xác nhận hệ điều hành được hỗ trợ, bản cập nhật bảo mật đã cài, phần mềm bảo mật thiết bị đầu cuối đang hoạt động và mã hóa đã bật. Kiểm tra định kỳ giúp phát hiện thiết bị không còn đạt yêu cầu.
Quyền truy cập nên tuân theo nguyên tắc ít quyền nhất. Chỉ cấp cho nhân viên hệ thống và thông tin họ cần cho công việc. Rà soát quyền khi nhiệm vụ thay đổi và thu hồi ngay khi ai đó rời công ty. Quy trình offboarding cũng cần xử lý các file công ty có thể vẫn được lưu trên laptop cá nhân.
Công cụ bảo mật tập trung có thể giúp doanh nghiệp dễ quản lý hơn bằng cách điều phối quyền truy cập và bảo vệ thiết bị từ một nơi. Việc giám sát nên giới hạn trong phạm vi cần thiết cho an ninh doanh nghiệp và tránh xâm phạm đời tư hoặc tầm nhìn không cần thiết vào hoạt động cá nhân của nhân viên.
Được các phòng thí nghiệm độc lập hàng đầu trong ngành kiểm tra và trao giải.
Phải làm gì nếu laptop cá nhân của nhân viên bị xâm phạm?
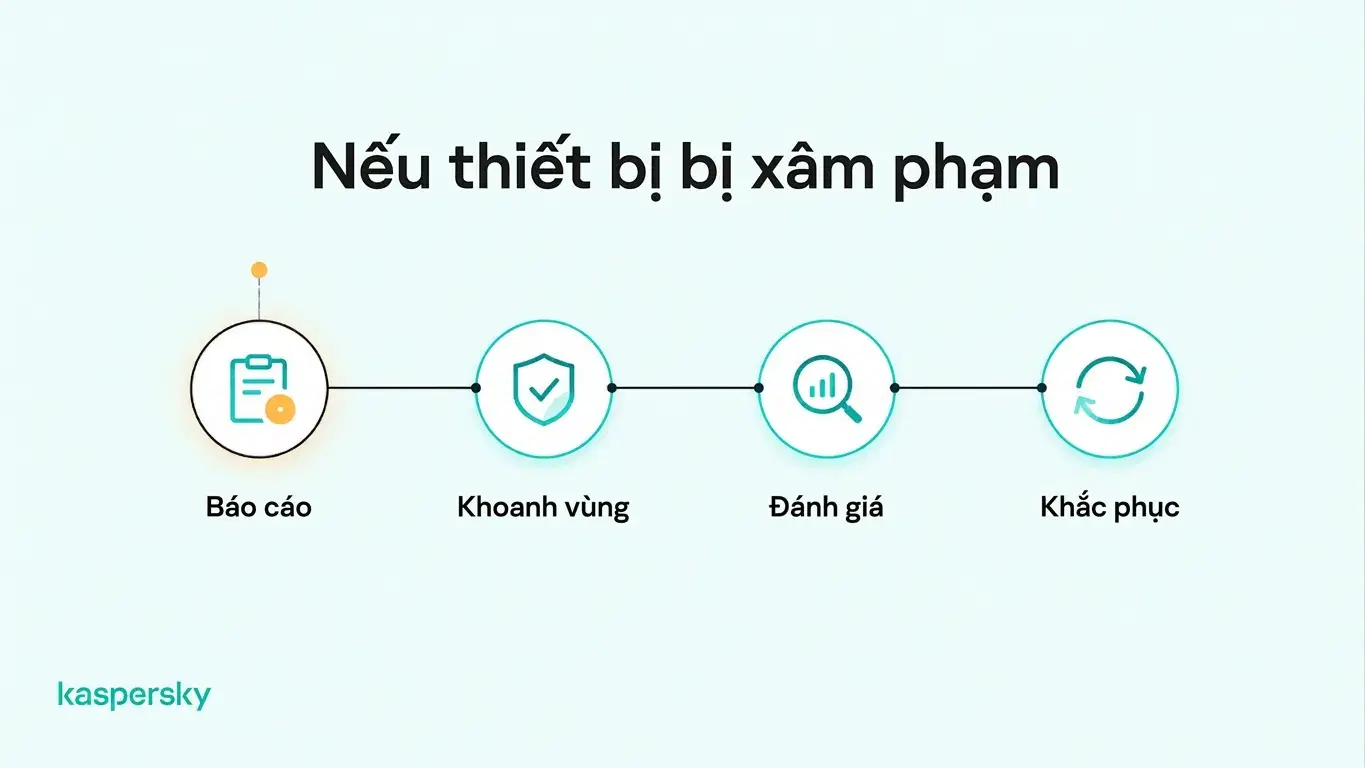
Nhân viên nên báo cáo ngay khi nghi ngờ có mã độc, truy cập trái phép hoặc khi laptop bị mất/bị trộm. Báo cáo nhanh giúp doanh nghiệp có thời gian hạn chế truy cập và bảo vệ các tài khoản bị ảnh hưởng.
Ưu tiên trước hết là cô lập. Điều này có thể bao gồm chặn tạm thời thiết bị khỏi hệ thống công ty, đăng xuất các phiên đang hoạt động, đặt lại thông tin đăng nhập liên quan hoặc cách ly thiết bị nghi có mã độc.
Khi mối đe dọa ban đầu được cô lập, doanh nghiệp cần đánh giá xem tài khoản, file hoặc hệ thống công ty nào đã bị tiết lộ. Kiểm tra:
- Có file công ty nào được lưu trên laptop không
- Tài khoản công ty nào đang có phiên hoạt động trên thiết bị
- Có đăng nhập đáng ngờ nào không
- Thiết bị có truy cập hệ thống nhạy cảm hoặc dịch vụ đám mây nào không.
Nếu nghi ngờ có mã độc, thiết bị nên được làm sạch và kiểm tra trước khi thay đổi các thông tin đăng nhập quan trọng trên chính thiết bị đó. Các thay đổi nhạy cảm nên được thực hiện từ một thiết bị đã được xác nhận sạch.
Laptop cá nhân bị xâm phạm chỉ được cấp lại quyền truy cập vào hệ thống công ty sau khi sự cố bảo mật được khắc phục và thiết bị một lần nữa đáp ứng yêu cầu BYOD của công ty. Trong trường hợp laptop bị mất hoặc bị trộm, các tài khoản và phiên liên quan nên bị hạn chế cho đến khi doanh nghiệp chắc chắn đã bảo đảm quyền truy cập công ty.
Bài viết liên quan:
- Những rủi ro từ lỗ hổng thiết bị đầu cuối trong môi trường BYOD là gì?
- Sự khác biệt chính giữa phần mềm chống virus cá nhân và doanh nghiệp là gì?
- Những thực hành tốt về email thiết yếu cho doanh nghiệp nhỏ là gì?
- "Làm sao một hướng dẫn an ninh mạng cho doanh nghiệp nhỏ có thể giúp nhóm của tôi?"
Sản phẩm đề xuất:
FAQs
Nhà tuyển dụng có được giám sát laptop cá nhân của nhân viên không?
Có, nhà tuyển dụng có thể giám sát các hoạt động liên quan đến công việc hoặc cài đặt bảo mật trên laptop cá nhân, tùy theo luật áp dụng và chính sách công ty. Việc giám sát cần minh bạch, giới hạn trong nhu cầu hợp lệ của doanh nghiệp và tôn trọng quyền riêng tư của nhân viên.
Công ty có thể xoá dữ liệu từ xa trên laptop cá nhân của nhân viên không?
Có, một số công cụ quản lý thiết bị cho phép công ty xóa toàn bộ laptop, bao gồm cả file cá nhân. Một số công cụ khác có thể chỉ xóa dữ liệu công việc theo lựa chọn. Nhân viên nên hiểu rõ khả năng này trước khi đồng ý quản lý thiết bị.
Ai trả tiền cho phần mềm bảo mật trên laptop cá nhân của nhân viên?
Nhà tuyển dụng thường thanh toán phần mềm bảo mật bắt buộc trên laptop cá nhân dùng cho công việc để đảm bảo mức bảo vệ đồng nhất. Tuy nhiên, trách nhiệm về chi phí phụ thuộc vào chính sách công ty, hợp đồng lao động và luật áp dụng.
Doanh nghiệp nhỏ nên cấp phát laptop hay cho phép nhân viên dùng thiết bị riêng?
Laptop do công ty cung cấp thường là lựa chọn ưu tiên khi doanh nghiệp cần kiểm soát an ninh chặt chẽ hơn hoặc xử lý dữ liệu nhạy cảm. BYOD có thể mang lại linh hoạt và giảm chi phí thiết bị, miễn là thiết bị cá nhân đáp ứng yêu cầu bảo mật của công ty.