Hầu hết doanh nghiệp nhỏ đã thực hiện một số công việc bảo mật tự quản, ngay cả khi đó không phải là nhiệm vụ chính thức của ai. Thuê ngoài dịch vụ an ninh mạng có nghĩa là trả cho một công ty bên ngoài để đảm nhiệm một phần hoặc toàn bộ công việc đó, từ cài đặt bản cập nhật đến giám sát các lần đăng nhập khả nghi. Điều này khác với việc mua phần mềm bảo mật, mà bạn có thể tự vận hành.
Thuê ngoài dịch vụ an ninh mạng là gì?
Một doanh nghiệp thuê ngoài dịch vụ an ninh mạng sẽ trả cho nhà cung cấp dịch vụ bên ngoài để xử lý một phần hoặc toàn bộ công việc bảo mật của mình. Công việc này có thể bao gồm giám sát cảnh báo, quản lý thiết bị và công nghệ bảo mật, quét lỗ hổng và ứng phó sự cố.
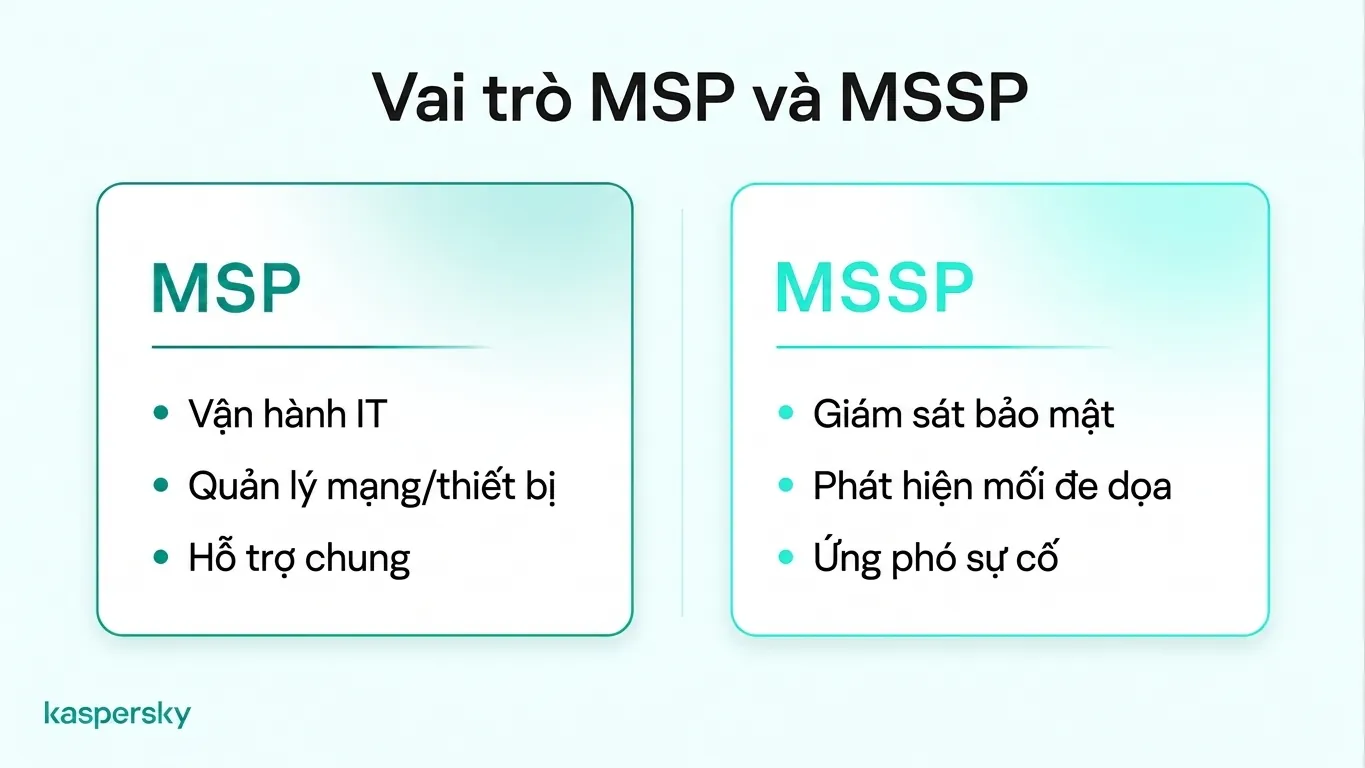
Có hai loại nhà cung cấp thực hiện phần lớn các công việc này:
- Một nhà cung cấp dịch vụ quản trị CNTT (MSP) điều hành các công việc quản trị hàng ngày, chẳng hạn như thiết lập máy tính, chăm sóc mạng nội bộ và sửa lỗi. Một MSP là con đường phổ biến để thuê ngoài quản trị CNTT cho doanh nghiệp nhỏ.
- Một nhà cung cấp dịch vụ an ninh được quản lý (MSSP) tập trung vào an toàn thông tin, với các dịch vụ có thể bao gồm phát hiện mối đe dọa, giám sát ngoài giờ hành chính và ứng phó sự cố.
Doanh nghiệp nhỏ thường chọn một trong ba mô hình sau:
- DIY, tức là bảo mật nội bộ, có nghĩa là nhân sự của bạn tự xử lý mọi việc, sử dụng phần mềm bảo mật và thời gian của chính họ.
- Thuê ngoài an ninh mạngcó nghĩa là một nhà cung cấp, thường là một MSP hoặc MSSP, thực hiện những công việc đó thay bạn.
- Mô hình laichia công việc giữa bảo mật tự quản và thuê ngoài an ninh mạng.
Bạn không cần thuê ngoài tất cả khía cạnh bảo mật. Doanh nghiệp có thể thuê ngoài một nhiệm vụ cụ thể, như kiểm tra bảo mật hàng năm hoặc hỗ trợ sau sự cố, và quản lý phần còn lại nội bộ.
- Nhiều doanh nghiệp nhỏ có thể tự đảm bảo bảo vệ hàng ngày bằng phần mềm bảo mật, gán chủ sở hữu cho từng nhiệm vụ và kiểm tra định kỳ.
- Việc tự chạy phần mềm bảo mật không nhất thiết phải thuê một nhà cung cấp dịch vụ quản lý.
- Một MSSP chuyên về an ninh, trong khi một MSP chủ yếu chăm lo các công việc quản trị CNTT hàng ngày.
- Thuê ngoài có thể đem lại chuyên môn và giám sát bổ sung, nhưng doanh nghiệp vẫn giữ trách nhiệm về quyền truy cập, đào tạo nhân viên và dữ liệu khách hàng.
- Giá thuê ngoài thường phụ thuộc vào quy mô doanh nghiệp, số lượng thiết bị, phạm vi dịch vụ, nhu cầu hỗ trợ và độ phức tạp của thiết lập quản trị CNTT.
- Với mô hình lai, nhân sự xử lý bảo mật định kỳ trong khi chuyên gia ngoài đảm nhiệm kiểm tra chuyên sâu hoặc ứng phó sự cố nghiêm trọng.
Doanh nghiệp nhỏ có thể tự quản lý an ninh mạng không?
Nhiều doanh nghiệp nhỏ tự vận hành an toàn thông tin mà không có chuyên gia chuyên trách. Điều này có thể hiệu quả cho cấu hình đơn giản, như vài laptop, email trên cloud và không có máy chủ tại chỗ.
An ninh mạng tự quản cần gì?
Để thực hiện bảo mật tự quản, doanh nghiệp nhỏ thường cần một người có kiến thức kỹ thuật cơ bản, thời gian định kỳ dành cho công việc bảo mật, người chịu trách nhiệm cụ thể cho từng nhiệm vụ, và phần mềm bảo mật phủ mọi thiết bị của công ty.
Các đội nhỏ thường bỏ qua mục thứ ba, và những nhiệm vụ không có người chịu trách nhiệm dễ bị bỏ sót. Mỗi nhiệm vụ cần một người cụ thể: ai cài bản cập nhật, ai tạo tài khoản mới, và ai xử lý cảnh báo.
Nhiều sản phẩm bảo mật cho doanh nghiệp cho phép đội nhỏ quản lý bảo vệ qua một bảng điều khiển tập trung. Điều này giúp dễ kiểm tra trạng thái thiết bị, áp bản vá và quản lý cài đặt mà không phải xử lý từng nhiệm vụ riêng lẻ.
Hạn chế của bảo mật tự quản là gì?
Bảo mật tự quản có thể thiếu chuyên môn và thời gian trực sẵn sàng. Đội nhỏ có thể không có kỹ năng phát hiện một cuộc tấn công ẩn rất kỹ hoặc cô lập ransomware, và các cảnh báo vào ban đêm hoặc cuối tuần có thể bị bỏ qua.
Người chịu trách nhiệm về bảo mật thường kiêm nhiệm việc khác. Nếu họ nghỉ phép khi có cảnh báo, vấn đề có thể không được xử lý trong vài ngày. Ngoài ra, khi xảy ra sự cố nghiêm trọng, họ có thể không có kỹ năng cần thiết để xác định kẻ tấn công đã truy cập gì và cần thông báo gì cho khách hàng hoặc cơ quan quản lý.
Những nhiệm vụ bảo mật nào doanh nghiệp nhỏ có thể làm nội bộ?
Hầu hết doanh nghiệp nhỏ có thể đảm nhiệm việc bảo vệ thiết bị hàng ngày, bảo mật tài khoản, đào tạo chống phishing, và sao lưu tại chỗ. Các nhiệm vụ này thường theo quy trình cố định, và phần mềm bảo mật doanh nghiệp tự động hoá nhiều công việc, từ quét theo lịch đến đẩy bản cập nhật.
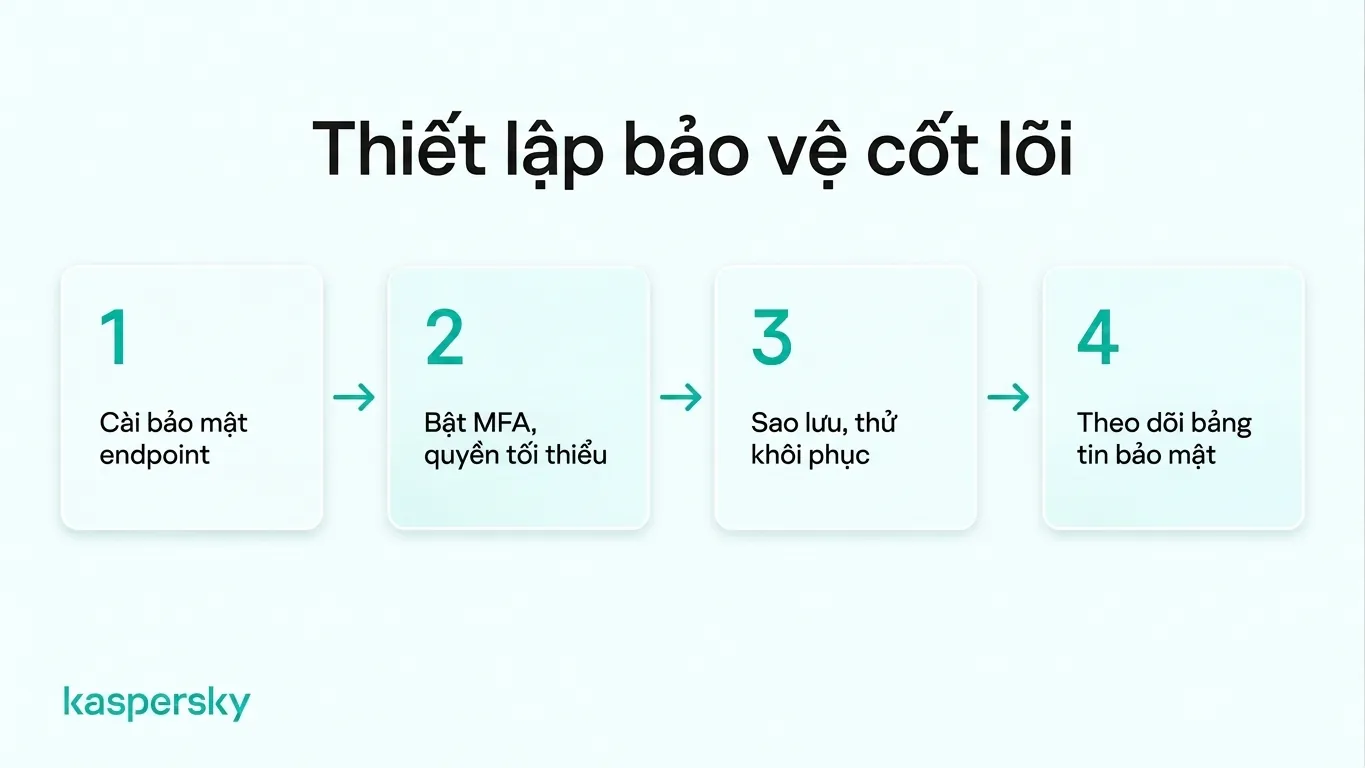
Một doanh nghiệp nhỏ thường có thể nắm được những điều cơ bản với bốn bước sau:
- Cài đặt phần mềm bảo mật (Small Office Security trial link) trên mọi máy tính và điện thoại. Phần mềm có thể chặn mã độc đã biết, cảnh báo các tệp tải xuống rủi ro và nhận diện trang lừa đảo. Bật cập nhật tự động. Nhiều cuộc tấn công lợi dụng lỗ hổng đã có bản vá. Nếu nhân viên dùng điện thoại cá nhân cho công việc, hãy xác định thiết bị nào được quyền truy cập dữ liệu công ty.
- Sử dụng xác thực đa yếu tố (MFA) cho email, ngân hàng và ứng dụng cloud. Mật khẩu bị đánh cắp sẽ khó đủ để truy cập. Hạn chế quyền truy cập theo vai trò và thu hồi khi nhân viên nghỉ việc. Một buổi nhắc lại về phishing mỗi năm một hai lần giúp nhân viên nhận biết những mối đe dọa phổ biến nhất.
- Thiết lập quy trình sao lưu và kiểm tra khả năng khôi phục. Giữ ít nhất một bản sao ngoại tuyến hoặc tách khỏi mạng chính, và thử phục hồi vài tháng một lần. Sau đó soạn một kế hoạch một trang cho tình huống mất laptop hoặc tấn công ransomware, nêu rõ ai cần gọi, phải ngắt kết nối gì và nơi lưu trữ bản sao lưu.
- Giám sát bảng điều khiển trung tâm. Nhiều giải pháp bảo mật doanh nghiệp cung cấp bảng điều khiển để kiểm tra bảo vệ thiết bị, quản lý cập nhật và xem các cảnh báo bảo mật. Kiểm tra báo cáo định kỳ, cập nhật thất bại và ngày hết hạn giấy phép đều đặn, nhưng đảm bảo các cảnh báo quan trọng được xem xét ngay thay vì chờ kiểm tra hàng tuần.
Được thử nghiệm độc lập và trao giải bởi các phòng thử nghiệm hàng đầu trong ngành.



Ưu và nhược điểm của việc thuê ngoài an ninh mạng là gì?
Nhà cung cấp bên ngoài có thể mang đến kỹ năng chuyên sâu, công cụ bảo mật bổ sung, giảm khối lượng công việc cho nhân viên và an tâm rằng chuyên gia đang xử lý vấn đề. Nhược điểm là phụ thuộc vào nhà cung cấp, mất kiểm soát trực tiếp hơn và có thể tồn tại các lỗ hổng trong hợp đồng về những gì được bao phủ.
Các nhà phân tích của một MSSP xử lý các cuộc tấn công trên nhiều tổ chức và có thể nhận diện các mối đe dọa mà nhân viên nội bộ chưa từng gặp. Một số nhà cung cấp còn cung cấp giám sát liên tục và năng lực ứng phó sự cố mà doanh nghiệp nhỏ khó duy trì độc lập. Do đó, thuê ngoài an ninh mạng có thể giảm nhu cầu tuyển chuyên gia an ninh mạng chuyên trách.
Tuy nhiên, khi nhà cung cấp quản lý bảo mật, bạn phụ thuộc vào nhân sự, thời gian phản hồi và các quyết định của họ; chất lượng dịch vụ có thể khác nhau giữa các nhà cung cấp. Bạn cũng cần kiểm tra hợp đồng để biết nhà cung cấp bao gồm gì. Ví dụ, nhà cung cấp quản lý laptop có thể không bao gồm các tài khoản cloud chứa dữ liệu khách hàng.
So sánh nội bộ vs. thuê ngoài:
|
Yếu tố |
DIY (nội bộ) |
Thuê ngoài |
|
Chuyên môn |
Hạn chế ở kiến thức nhân viên |
Tiếp cận chuyên gia bảo mật, tuỳ nhà cung cấp |
|
Tính linh hoạt |
Thay đổi công cụ hoặc quy trình khi bạn muốn |
Thay đổi có thể cần sự đồng ý của nhà cung cấp hoặc cập nhật hợp đồng |
|
Công sức hành chính |
Thời gian nhân viên hàng tuần |
Giảm công việc thường nhật, nhưng cần thời gian quản lý nhà cung cấp |
|
Quyền kiểm soát |
Kiểm soát trực tiếp cài đặt và quyền truy cập |
Quyền kiểm soát chia sẻ, tuỳ hợp đồng cho phép |
|
Khả năng sẵn sàng |
Thường trong giờ hành chính |
Có thể bao gồm giám sát 24/7, tuỳ gói dịch vụ |
Thuê ngoài cũng đòi hỏi phối hợp nội bộ. Doanh nghiệp cần một người có thể xem xét công việc của nhà cung cấp, phê duyệt quyết định an ninh quan trọng và phối hợp phản ứng khi xảy ra sự cố.
Chi phí thuê ngoài an ninh mạng so với bảo mật nội bộ là bao nhiêu?
DIY thường bao gồm phí đăng ký phần mềm và thời gian nhân viên, trong khi thuê ngoài có thêm phí nhà cung cấp nhưng có thể giảm khối lượng công việc nội bộ. Cách nào rẻ hơn phụ thuộc vào quy mô doanh nghiệp, số thiết bị, yêu cầu bảo mật và dịch vụ được bao gồm.
Nhà cung cấp thường tính phí hàng tháng theo thiết bị hoặc theo người dùng, nhưng hai công ty cùng quy mô vẫn có thể nhận báo giá khác nhau. Gói chỉ bao gồm cập nhật và antivirus thường rẻ hơn gói có giám sát 24/7 và ứng phó sự cố. Văn phòng phụ, nhân viên từ xa và máy chủ tại chỗ cũng làm tăng chi phí, nên không có bảng giá chung cho mọi doanh nghiệp nhỏ.
DIY tiết kiệm được phí nhà cung cấp, nhưng giờ nhân viên dành cho bảo mật cũng là chi phí vì lấy từ công việc khác của họ.
|
Hạng mục chi phí |
DIY |
Thuê ngoài |
|
Chi phí định kỳ |
Giấy phép phần mềm bảo mật |
Phí hàng tháng cho MSP hoặc MSSP, thường theo thiết bị hoặc người dùng |
|
Triển khai |
Thời gian nhân viên để cài và cấu hình |
Phí khởi tạo, cộng thời gian nhân viên khi bàn giao |
|
Quản trị liên tục |
Giờ nhân viên cho cập nhật, cảnh báo và kiểm tra |
Giờ nhân viên để xem báo cáo và quản lý nhà cung cấp |
|
Ứng phó sự cố |
Thuê chuyên gia khi cần |
Đã bao gồm hoặc tính riêng, tuỳ hợp đồng |
|
Công việc chuyên môn thỉnh thoảng |
Đánh giá hoặc kiểm toán mua khi cần |
Đôi khi có trong hợp đồng, đôi khi là chi phí thêm |
Để so sánh công bằng, hãy liệt kê trước những gì bạn cần bảo vệ như thiết bị, tài khoản và dữ liệu. Ghi chú những nhiệm vụ nhân viên có thể quản lý, rồi lấy báo giá cho phần còn lại. Sau đó cộng tổng chi phí một năm cho phần mềm, thời gian nhân viên và phí nhà cung cấp cho từng phương án.
Khi nào doanh nghiệp nhỏ nên thuê ngoài an ninh mạng?
Nên cân nhắc nhà cung cấp khi cấu hình của bạn cần nhiều kỹ năng hoặc giờ làm hơn đội ngũ có thể cung cấp. Nhiều doanh nghiệp không có chuyên gia an ninh mạng chuyên trách vẫn chọn giữ phần bảo mật đơn giản nội bộ.
Những tình huống nào cần chuyên gia bên ngoài?
Doanh nghiệp có khả năng cần chuyên gia ngoài khi thiết lập an ninh mạng phức tạp, khi quy định ngành đặt ra yêu cầu bảo mật cụ thể, hoặc khi một sự cố nghiêm trọng như ransomware hoặc rò rỉ dữ liệu cần chuyên gia ứng phó để hạn chế hậu quả.
Một phòng khám y tế lưu trữ hồ sơ bệnh nhân, hoặc cửa hàng trực tuyến chấp nhận thanh toán thẻ, có thể phải tuân các quy định về kiểm soát, ghi nhật ký hoặc kiểm tra. Khi bị tấn công, chuyên gia ứng phó sự cố giúp hạn chế thiệt hại, bảo toàn bằng chứng và xác định dữ liệu bị truy cập hay đánh cắp. Nhiều đội nhỏ không có kỹ năng này, nên khó phản ứng hiệu quả khi xảy ra sự cố.
Làm sao để quyết giữa bảo mật nội bộ và thuê ngoài?
So sánh khả năng đội bạn với nhu cầu doanh nghiệp: kỹ năng và thời gian cần thiết, quy định ngành áp dụng, và ngân sách. Giữ lại những gì nhân sự có thể đảm nhiệm nội bộ, và yêu cầu báo giá cho phần còn lại.
Tự hỏi bản thân:
- Có ai trong nhân viên có thể cấu hình phần mềm bảo mật, đọc cảnh báo và nhận biết khi có dấu hiệu bất thường?
- Người đó có vài giờ mỗi tuần riêng cho công việc bảo mật, không bị chi phối bởi công việc khác không?
- Bạn có tự vận hành máy chủ, nhiều địa điểm hay số lượng lớn nhân viên làm việc từ xa không?
- Khách hàng, bên bảo hiểm hoặc cơ quan quản lý có yêu cầu kiểm soát cụ thể hoặc thử nghiệm định kỳ không?
- Nhà cung cấp có chi phí thấp hơn thời gian nhân viên bạn phải bỏ ra không?
Nếu đội bạn có kỹ năng và thời gian để quản lý bảo mật hàng ngày, bảo mật tự quản có thể đủ. Nếu bạn chỉ cần hỗ trợ vài nhiệm vụ cụ thể, mô hình lai cung cấp chuyên môn bổ sung mà không cần hợp đồng dịch vụ toàn diện. Thuê ngoài liên tục thường hợp lý khi yêu cầu bảo mật vượt quá năng lực hoặc thời gian sẵn có của đội bạn.
Ví dụ cho doanh nghiệp nhỏ
Công ty kế toán
Công ty bốn người này làm việc trên laptop, email cloud và ổ lưu trữ trực tuyến, không có máy chủ. Một đối tác dành một giờ mỗi thứ sáu kiểm tra bảng điều khiển bảo mật và xác nhận sao lưu tuần trước đã thành công. Với phần mềm bảo mật và xác thực đa yếu tố trên mọi tài khoản, công ty có thể không cần trợ giúp bên ngoài.
Văn phòng kiến trúc
Một văn phòng 15 người vận hành máy chủ file riêng, và vài kiến trúc sư làm việc tại nhà, kết nối từ xa. Trong ví dụ này, quản lý văn phòng xử lý kiểm tra hàng ngày, nhưng chưa ai kiểm tra xem thiết bị kết nối tới máy chủ có an toàn hay không. Một chuyên gia có thể đánh giá thiết lập bảo mật hàng năm để phát hiện lỗ hổng như vậy mà không cần hợp đồng hàng tháng.
Nhà bán lẻ trực tuyến
Doanh nghiệp có 40 nhân viên, chấp nhận thanh toán thẻ và vận hành nhiều hệ thống cloud. Phần mềm bảo mật cảnh báo nhiều hơn số cảnh báo đội an ninh 2 người có thể xử lý, và cửa hàng phải hoạt động liên tục. Ở đây, dịch vụ an ninh được quản lý cho doanh nghiệp nhỏ có thể là lựa chọn thực tế hơn vì bổ sung giám sát toàn thời gian và ứng phó sự cố.
Doanh nghiệp nhỏ có thể kết hợp bảo mật nội bộ và thuê ngoài không?
Doanh nghiệp nhỏ có thể kết hợp hai cách trong mô hình lai, nơi nhân sự xử lý nhiệm vụ thường nhật như cập nhật, quản lý tài khoản và sao lưu, còn chuyên gia bên ngoài đảm nhiệm giám sát, ứng phó sự cố và đánh giá chuyên sâu.
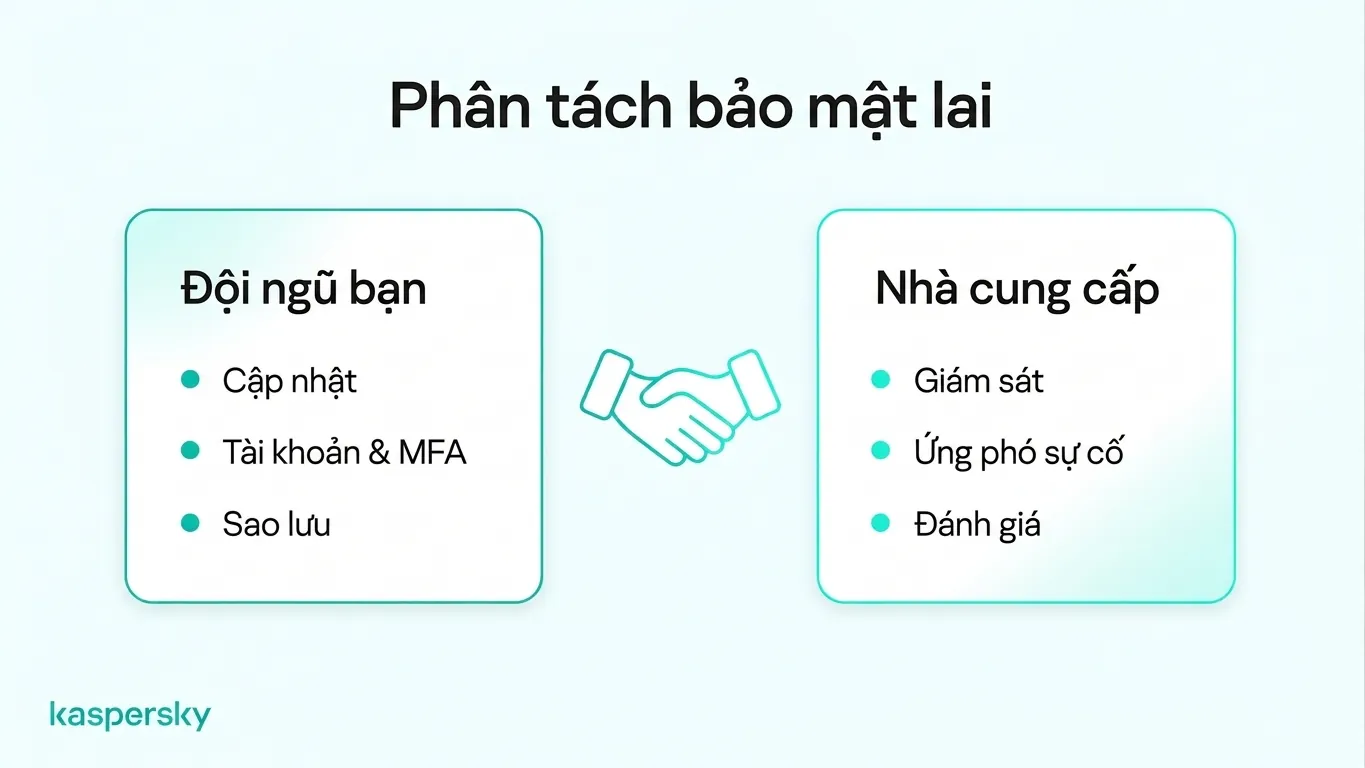
Thống nhất rõ ràng ai làm gì trước khi ký hợp đồng. Hợp đồng nên liệt kê thiết bị và tài khoản nhà cung cấp chịu trách nhiệm, và nhiệm vụ nào thuộc đội bạn. Nó cũng nên nêu ai liên hệ ai khi cần nâng cấp cảnh báo, và thời gian phản hồi đã được thống nhất của nhà cung cấp.
Nếu bạn đã trả tiền cho một MSP, dùng cùng cách phân chia công việc đó để rà soát hợp đồng. Liệt kê những gì bạn trả tiền và đánh dấu dịch vụ đang sử dụng. Kiểm tra nhiệm vụ nhân sự bạn có thể tự làm, và tìm các khoảng trống, như điện thoại nhân viên hoặc thiết bị mới mà nhà cung cấp không bao phủ. Hỏi cách nhà cung cấp báo cáo quản lý an ninh thuê ngoài để bạn thấy họ làm gì mỗi tháng cũng hữu ích.
Bài viết liên quan:
- Cách đơn giản hóa an ninh mạng cho doanh nghiệp không có đội chuyên trách
- Hướng dẫn toàn diện về an ninh mạng cho doanh nghiệp nhỏ
- Bảo mật email cho doanh nghiệp nhỏ
- Sự khác biệt chính giữa EDR và antivirus là gì?
Sản phẩm đề xuất:
- Kaspersky Small Office Security
- Tải Kaspersky Small Office Security dùng thử miễn phí
- Tải bản dùng thử 30 ngày miễn phí của gói Premium
FAQs
Có thể bắt đầu với bảo mật tự quản rồi chuyển sang dịch vụ quản lý sau này không?
Có. Nhiều nhà cung cấp tiếp nhận doanh nghiệp đã tự vận hành bảo mật. Một danh sách cập nhật về thiết bị, tài khoản và cài đặt bảo mật có thể đẩy nhanh quá trình chuyển giao, dù một số nhà cung cấp có thể muốn thay thế công cụ hiện có của bạn.
Làm sao biết nhà cung cấp dịch vụ an ninh quản lý có làm tốt không?
So sánh báo cáo của họ với mức dịch vụ trong hợp đồng, như thời gian phản hồi đã thỏa thuận. Báo cáo tốt thể hiện các cảnh báo đã xử lý, bản cập nhật đã áp, và các sự cố đã được điều tra. Phản hồi chậm, tóm tắt mơ hồ hoặc thiết bị bị thiếu trong ghi chép có thể chỉ ra các khoảng trống.
Trách nhiệm an ninh nào vẫn thuộc về doanh nghiệp sau khi thuê ngoài?
Doanh nghiệp vẫn chịu trách nhiệm bảo vệ dữ liệu khách hàng, quản lý quyền truy cập nhân viên, đào tạo nhân sự và tuân thủ các yêu cầu bảo mật áp dụng. Thuê ngoài các nhiệm vụ kỹ thuật không loại bỏ những trách nhiệm này, dù nhà cung cấp có thể chịu một số nghĩa vụ pháp lý và hợp đồng.
Doanh nghiệp nhỏ có cần một trung tâm điều hành an ninh mạng?
Thường không cần SOC riêng. SOC là đội giám sát và ứng phó cảnh báo an ninh liên tục 24/7. Ít doanh nghiệp nhỏ có thể duy trì SOC, nên những ai cần bao phủ 24/7 thường mua dịch vụ đó thông qua một MSSP.